
Inteligencia de amenazas: ¿Cómo identificar y mitigar riesgos en tiempo real?
La inteligencia de amenazas consiste en recopilar datos sobre ciberdelincuentes, filtraciones y vulnerabilidades, analizarlos y convertirlos en decisiones. Funciona en tiempo real, y te avisa de que tus credenciales están a la venta en un foro antes de que alguien pueda usarlas.
En este artículo descubrirás por qué la velocidad es muy relevante, cómo identificar y mitigar riesgos con un enfoque continuo, qué aporta la IA y qué debe ofrecerte una buena plataforma de inteligencia de amenazas.
¿Qué es la inteligencia de amenazas y para qué sirve?
También se la conoce como CTI, por sus siglas en inglés (Cyber Threat Intelligence). Es información ya analizada sobre quién puede atacarte, cómo y con qué medios. No es una lista de alertas, es todo un contexto global para decidir en qué áreas te centrarás primero.
La mayoría de las herramientas de seguridad actúan dentro de tu red, cuando el ataque ya ha empezado. La inteligencia de amenazas trabaja en el exterior, a través de foros, mercados y filtraciones donde se prepara el ataque. Por eso permite actuar antes y no solo responder.
¿Por qué hay que actuar en tiempo real?
Porque los atacantes se mueven más rápido que la mayoría de los equipos de seguridad. Según el informe DBIR 2026 de Verizon, la explotación de vulnerabilidades ya es la primera vía de entrada. Supone un 31% de las brechas. Además, los atacantes emplean IA generativa en varias fases del ataque, desde el reconocimiento hasta el lanzamiento del malware.
Actuar demasiado tarde puede tener un precio muy alto. Según el informe Cost of a Data Breach 2026 de IBM, una filtración tarda de media 247 días en identificarse y contenerse. Su coste medio global es de 4,99 millones de dólares, un 12% más que el año pasado.
¿Cómo identificar y mitigar riesgos con un enfoque CTEM?
La respuesta corta, con un ciclo continuo en lugar de auditorías de ciberseguridad puntuales. Eso propone el CTEM, siglas de Continuous Threat Exposure Management. Gartner presentó este marco en 2022, con cinco fases.
| Fase | Qué haces | Ejemplo |
| Delimitación del alcance | Decidir qué activos importan | Dominios, marcas y directivos |
| Detección | Localizar lo que está expuesto | Credenciales filtradas o subdominios olvidados |
| Priorización | Ordenar por riesgo real | La clave de un administrador pesa más que un correo del equipo de marketing |
| Validación | Comprobar si se puede explotar de forma maliciosa | ¿Sigue activa la credencial filtrada? |
| Movilización | Asignar y corregir | Cambio de contraseñas y cierre de accesos |
Kartos y Qondar, las soluciones de cibervigilancia de Enthec, siguen esta lógica. Kartos vigila de forma continua la superficie de exposición de una empresa. Qondar hace lo mismo con la seguridad de las personas.
¿Cómo ayuda la IA a la inteligencia de amenazas?
La IA permite revisar miles de fuentes, en varios idiomas y con imágenes incluidas, algo que ningún analista puede hacer a mano. Pero también se lo ha puesto más fácil a los atacantes, que aprovechan todo su potencial para encontrar los huecos por donde colarse. Por eso la ciberinteligencia necesita a la IA de su lado.
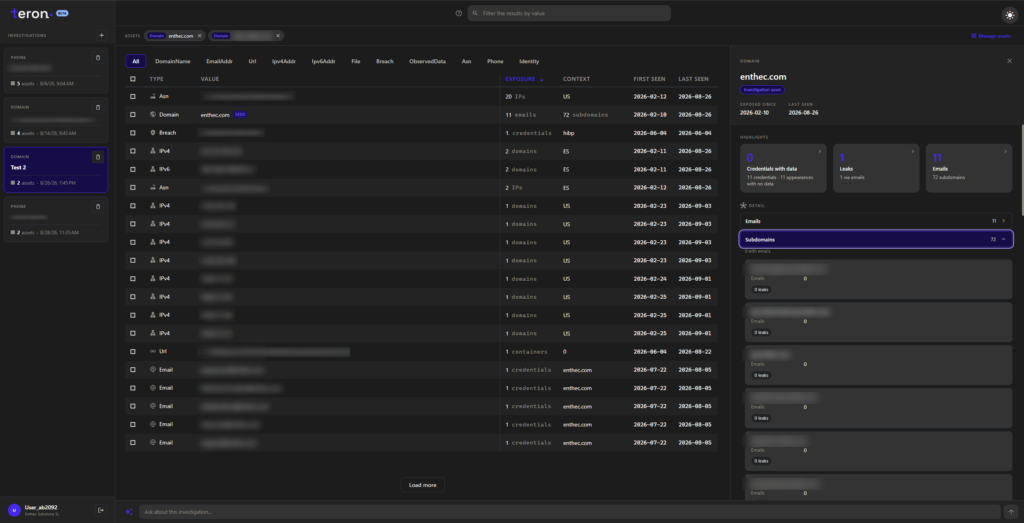
Aquí encaja Teron, el módulo de investigación de la plataforma de Enthec. Es un buscador de amenazas emergentes, activos comprometidos y adversarios con análisis de IA. Teron procesa y prioriza cientos de miles de registros al día, de una manera práctica:
- Rastrea foros de ciberdelincuentes, redes peer-to-peer, bases de datos filtradas, canales de mensajería y mercados de acceso inicial.
- Enriquece cada hallazgo con su origen, su riesgo y sus conexiones con otras campañas.
- Analiza imágenes para detectar logotipos, textos y credenciales expuestas en capturas, en cualquier idioma.
- Guarda cada investigación como un expediente que el equipo retoma y comparte.
Si Kartos y Qondar te dicen qué se está exponiendo, Teron te deja tirar del hilo, para, por ejemplo, llegar desde una credencial filtrada hasta quien la vende. Además, es tecnología 100% europea y está auditada por AENOR (ISO 27001 y ENS nivel alto).
Plataforma de inteligencia de amenazas: ¿qué debe tener?
Una buena plataforma te da contexto accionable, no solo datos, y se nota en el día a día del equipo. Antes de contratar una, comprueba cinco aspectos:
- Cubre el entorno criminal real, no solo fuentes públicas.
- Entrega cada dato con su origen, su riesgo y sus relaciones.
- Usa estándares como STIX para integrarse con tus herramientas.
- Permite guardar y compartir investigaciones.
- Cumple la normativa europea y se puede auditar.
Desconfía de las plataformas que te indican miles de indicadores sin contexto. Eso es ruido bien presentado, y tu equipo acabará ignorándolo. Es mejor recibir cinco avisos con contexto que quinientos sin él.
¿Quieres saber qué se dice ya de tu empresa en esos foros? Puedes poner a prueba tu compañía con Teron o pedir una demo de Kartos.
Preguntas frecuentes
¿Qué diferencia hay entre inteligencia de amenazas y un antivirus?
El antivirus bloquea amenazas conocidas dentro de tus equipos. La ciberinteligencia mira fuera de tu red, donde se prepara el ataque, y te avisa de credenciales filtradas, campañas o accesos a la venta. Son capas distintas y se complementan, así que no conviene sustituir una por otra.
¿Necesita una pyme inteligencia ante amenazas?
Sí, aunque a otra escala. Los atacantes buscan lo fácil, no lo grande, y una credencial filtrada sirve igual contra una pyme que contra una multinacional. Una herramienta de vigilancia continua basta para empezar, sin montar un equipo propio de analistas ni dedicar semanas a configurarla.
¿En qué se diferencia el CTEM de un escáner de vulnerabilidades?
El escáner revisa tus sistemas cada cierto tiempo. El CTEM es un ciclo continuo que descubre, prioriza y valida lo expuesto. Incluye credenciales filtradas y activos que ni sabías que tenías, y lo conecta con quien debe corregirlo.
¿Qué diferencia hay entre Kartos, Qondar y Teron?
Kartos vigila la exposición de las empresas y Qondar la de las personas, ambos de forma continua. Teron es el módulo de investigación, parte de un dato concreto y profundiza. Los tres comparten plataforma y sesión.

Un millón de intentos contra la VPN: Anatomía de una campaña contra Cisco ASA
La red de sensores de Enthec registra desde el 22-23 de octubre una ola de actividad maliciosa: unos 825.000 ataques al día frente a los 510.000 de la semana anterior. Una parte de este incremento la explicamos en nuestro artículo sobre un ataque DDoS que usa equipos expuestos como arma. La mayor parte, sin embargo, tiene otro origen, una campaña de robo de credenciales contra el acceso VPN de Cisco ASA que, en solo dos semanas, ha acumulado más de un millón de intentos contra nuestros señuelos y que se concentra en México y Brasil.
¿Por qué la VPN es la puerta de entrada de la empresa?
Porque es el punto por el que se accede a la red corporativa desde Internet. Por el portal VPN entran las personas que teletrabajan, los proveedores y, si se descuida, también el atacante.
Las VPN de Cisco ASA llevan tiempo en el punto de mira por vulnerabilidades explotadas activamente. En septiembre de 2025, la CISA estadounidense llegó a emitir una directiva de emergencia (ED 25-03) por dos fallos de día cero en estos equipos. Lo que muestran nuestros sensores es la otra cara del problema: aunque el equipo esté parcheado, una contraseña débil o filtrada basta para entrar.
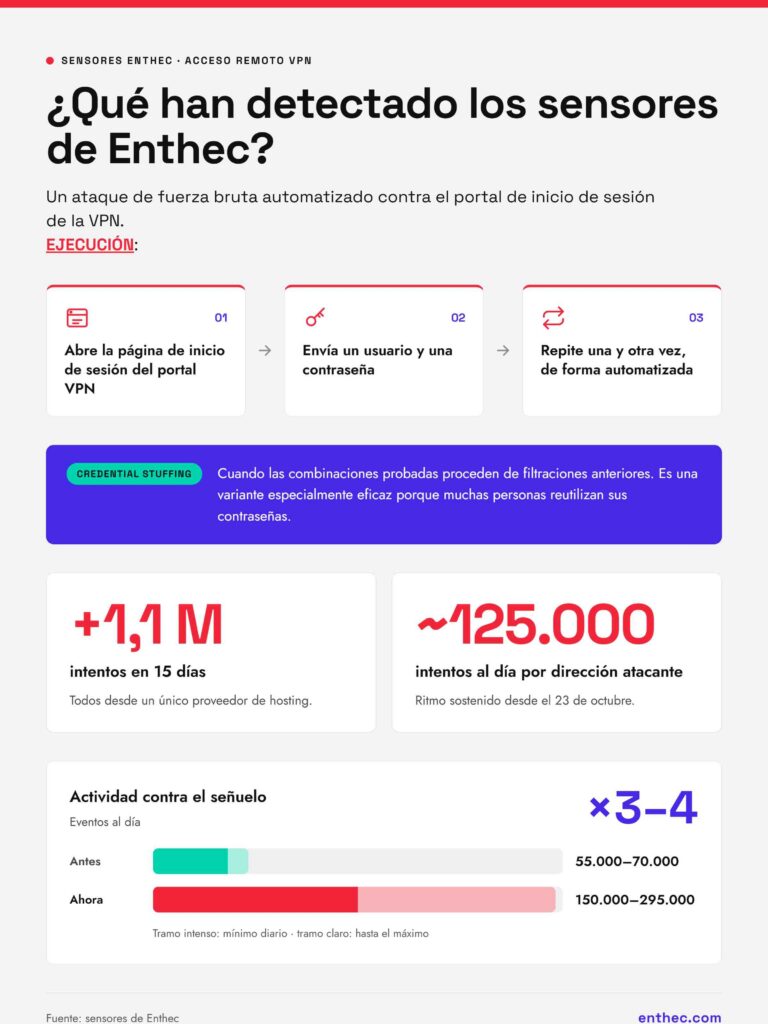
¿Qué han detectado los sensores de Enthec?
Cada intento sigue el mismo guion, el atacante abre la página de inicio de sesión del portal VPN y envía un usuario y una contraseña. Una y otra vez, de forma automatizada. Es un ataque de fuerza bruta contra el acceso remoto.
Cuando las combinaciones que se prueban proceden de filtraciones anteriores, se conoce como credential stuffing, una variante especialmente eficaz porque muchas personas reutilizan sus contraseñas.
- Más de 1,1 millones de intentos en 15 días, todos desde un único proveedor de hosting.
- Desde el 23 de octubre, el ritmo es de unos 125.000 intentos al día por cada dirección atacante.
- La actividad contra el señuelo que simula el Cisco ASA se ha multiplicado por entre tres y cuatro: de 55.000-70.000 eventos al día a 150.000-295.000.
¿Cómo está organizada la campaña?
Lo que distingue a esta campaña de un escaneo casual es su método. El atacante asigna una dirección IP fija a cada objetivo y, cuando esa dirección se “quema”, la sustituye por otra:
|
Periodo |
Origen de la IP | Objetivo |
|
13-14 oct |
Países Bajos |
Una IP por cada señuelo latinoamericano |
|
15-23 oct |
Estados Unidos |
Una sola IP, contra un señuelo |
| Desde el 23 oct |
Alemania |
De nuevo una IP por señuelo, ~125.000 intentos/día cada una |
Es la forma de trabajar de una operación industrial: sostenida durante semanas, repartida para no levantar sospechas en un solo punto y preparada para seguir funcionando aunque se bloquee una dirección.
Europa, fuera del objetivo
La red de Enthec tiene sensores en Europa y en Latinoamérica, y el señuelo europeo expone el mismo Cisco ASA simulado, en el mismo puerto y funcionando igual. No ha recibido prácticamente ningún intento.
La campaña elige a quién ataca: se concentra en los sensores de México y Brasil. No es un barrido indiscriminado de Internet, sino una selección deliberada de objetivos por región. Que una organización no esté en la zona de interés esta semana no garantiza que no lo esté la siguiente.
¿Qué tiene que ver Proxmox con todo esto?
El 22 de octubre, el señuelo SSH registró un script de reconocimiento no visto hasta entonces. Lo primero que comprobaba era si el sistema era un Proxmox, la plataforma de virtualización que muchas empresas usan como alternativa a VMware, si era FreeBSD y si podía obtener privilegios de administrador sin contraseña.
Es poco volumen (36 ejecuciones en un solo día) y no permite hablar de tendencia. Pero encaja con una técnica muy extendida en el ransomware, atacar el hipervisor, porque al cifrar una sola máquina caen todas las virtuales que aloja. Dos de los proveedores de hosting desde los que se lanzó ese script aparecen también entre los orígenes de tráfico contra el señuelo Cisco.
¿Qué revisar para reforzar la seguridad de la VPN?
- Doble factor de autenticación en la VPN, sin excepciones para cuentas de servicio o de proveedores.
- Comprobar si hay credenciales corporativas filtradas en fugas de datos, foros o mercados clandestinos: son las primeras que se prueban. Y aplicar una buena gestión de contraseñas para que una filtración en otro servicio no abra la VPN.
- Limitar los intentos de inicio de sesión y alertar de los picos de fallos, no solo de los accesos correctos.
- No confiar solo en el bloqueo por IP: la campaña está diseñada para sustituir cada dirección bloqueada.
- Restringir el acceso por origen cuando el uso real de la VPN lo permita.
- Mantener el equipo actualizado y revisar los avisos de seguridad de Cisco.
Ver lo que ocurre ahí fuera
Una campaña como esta no se ve desde dentro de una sola empresa, se ve un intento fallido más entre muchos. La red de sensores de Enthec permite observarla completa, con su ritmo, su método y su selección de objetivos.
Y la plataforma Kartos permite a cada organización saber qué portales tiene expuestos a Internet y si sus credenciales circulan ya fuera de su control, antes de que alguien las pruebe en su VPN. Desarrollada en España, bajo normativa europea y con equipo hispanohablante para acompañar a las organizaciones en Latinoamérica.
Contacta con nosotros y descubre qué ve un atacante cuando mira tu empresa desde fuera.
Ataque DDoS: una impresora de tu empresa puede estar atacando a alguien
Una impresora, un switch o un autómata industrial con el protocolo SNMP abierto a Internet puede estar participando en un ataque DDoS sin que la empresa a la que pertenece lo sepa. Es lo que muestran los datos de la red de honeypots de Enthec, una campaña que no busca entrar en ninguna organización, sino usar sus equipos contra terceros.
Desde el 22-23 de octubre, nuestros sensores registran una ola de actividad maliciosa. Los ataques contra los señuelos han pasado de unos 510.000 a unos 825.000 al día, más de un 60 % de aumento, y el número de direcciones atacantes distintas ha crecido un 40 %. Detrás de esa subida hay varias campañas que coinciden en la misma semana. Esta es la más reveladora.
¿Qué han detectado los honeypots de Enthec?
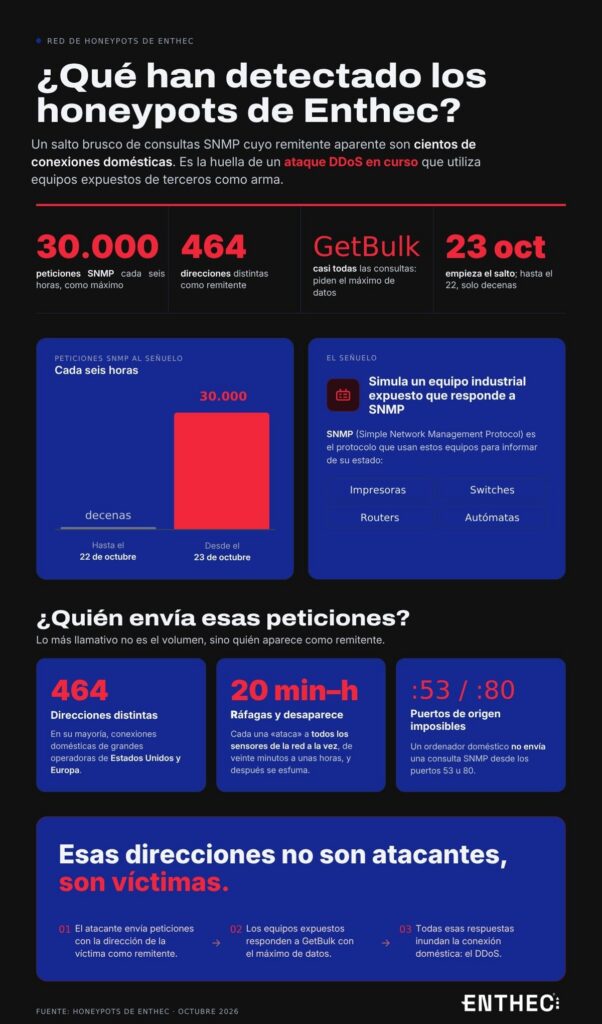
Un salto brusco de consultas SNMP cuyo remitente aparente son cientos de conexiones domésticas. Es la huella de un ataque DDoS en curso que utiliza equipos expuestos de terceros como arma.
Uno de nuestros señuelos simula un equipo industrial expuesto que responde a SNMP (Simple Network Management Protocol), el protocolo que usan impresoras, switches, routers o autómatas para informar de su estado.
Hasta el 22 de octubre, ese señuelo recibía unas pocas decenas de peticiones SNMP. Desde el 23 de octubre recibe hasta 30.000 cada seis horas. Y casi todas son del tipo GetBulk, la consulta que obliga al equipo a devolver la mayor cantidad posible de datos.
¿Quién envía esas peticiones?
Lo más llamativo no es el volumen, sino quién aparece como remitente:
- 464 direcciones distintas, en su mayoría conexiones domésticas de grandes operadoras de Estados Unidos y Europa.
- Cada una “ataca” a todos los sensores de la red a la vez, en ráfagas de entre veinte minutos y unas horas, y después desaparece.
- Buena parte de las peticiones dice salir de los puertos 53 u 80, algo que un ordenador doméstico no hace al enviar una consulta SNMP.
Un hogar no lanza decenas de miles de consultas a equipos industriales de medio mundo. Esas direcciones no son atacantes, son víctimas.
¿Qué es un ataque DDoS?
Un ataque DDoS, Distributed Denial of Service, o denegación de servicio distribuida, es un ataque cibernético que busca dejar fuera de servicio una web, un servidor o una conexión saturándola con más tráfico o peticiones de las que puede atender. Se llama distribuido porque ese tráfico procede de muchos orígenes a la vez, lo que dificulta bloquearlo.
Según dónde golpean, los ataques DDoS suelen agruparse en tres familias:
- Volumétricos: inundan el ancho de banda de la víctima. Aquí se encuadra la campaña que hemos detectado.
- De protocolo: agotan los recursos de equipos de red como cortafuegos o balanceadores.
- De capa de aplicación: imitan peticiones legítimas para colapsar una web o un servicio concreto.
¿Cómo funciona el ataque DDoS que hemos detectado?
Es una variante conocida como reflexión y amplificación, que explicamos en detalle en nuestro artículo sobre el ataque DrDoS. En resumen:
- El atacante envía una petición pequeña a un equipo expuesto, pero falsifica la dirección de origen añadiendo la de su víctima.
- El equipo expuesto, que no tiene forma de saberlo, responde a la víctima con una respuesta mucho mayor que la pregunta.
- Si se repite con miles de equipos a la vez, el tráfico que llega a la víctima basta para tumbar su conexión.
¿Para qué sirve un ataque DDoS?
El objetivo inmediato de un ataque DDoS es siempre el mismo, interrumpir un servicio, pero las motivaciones que hay detrás varían mucho.
En el caso que hemos observado, las ráfagas cortas contra conexiones domésticas son el patrón característico de los servicios de DDoS de alquiler, conocidos como booters o stressers, que se contratan por horas para dejar sin conexión a una persona concreta, por ejemplo, a un rival en un juego en línea.
En el entorno empresarial, la motivación más habitual es la extorsión, el atacante tumba un servicio, o amenaza con hacerlo, para exigir un pago a cambio de detenerlo. También es frecuente el hacktivismo, con campañas dirigidas contra organismos o empresas por motivos políticos o ideológicos.
Hay un uso menos visible pero igual de peligroso, la distracción. El ataque mantiene ocupado al equipo de seguridad mientras se lleva a cabo otra intrusión en paralelo, que es la que de verdad persigue el atacante.
Como recuerda INCIBE, ninguna organización es demasiado pequeña para ser objetivo de un ataque DDoS. Y, como muestra esta campaña, tampoco para formar parte de uno.
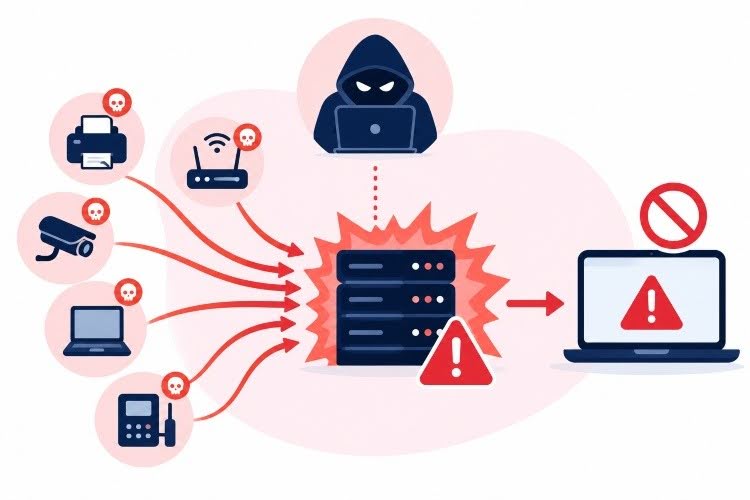
¿Por qué este ataque DDoS afecta a tu empresa aunque no sea la víctima?
Porque el tráfico del ataque sale de sus equipos y de su conexión. Un dispositivo con SNMP abierto a Internet, sea una impresora, un switch, una cámara de videovigilancia o un autómata industrial, es una pieza que alguien puede reclutar. Y las consecuencias no se quedan en la víctima:
- El tráfico sale de la IP de la empresa. Es su conexión la que aparece en las quejas de abuso y la que puede acabar en una lista negra, con el consiguiente daño a su reputación IP.
- Consume ancho de banda propio, a veces sin que nadie relacione la lentitud con un ataque.
- Revela información interna: modelo, versión de firmware, nombre del equipo o configuración de red. Son datos que sirven para preparar un ataque posterior contra la propia empresa.
- Es un indicador de higiene: si un equipo así está expuesto, es probable que no sea el único.
Un equipo mal expuesto deja de ser solo un riesgo propio y pasa a ser cómplice involuntario de ataques contra terceros.
¿Qué revisar para que tus equipos no participen en un ataque DDoS?
Este tipo de exposición rara vez responde a un descuido concreto. Los inventarios cambian, los proveedores instalan equipos y algunos servicios quedan publicados por defecto. Estas son las comprobaciones más eficaces:
- Inventariar la superficie expuesta: qué equipos responden desde Internet y por qué. Con frecuencia aparecen dispositivos que nadie recordaba haber publicado fuera del perímetro.
- No exponer SNMP a Internet: filtrar el puerto UDP 161 en el perímetro y limitar el acceso a las redes de gestión.
- Usar SNMPv3 con autenticación en lugar de las versiones 1 y 2c, sobre todo si conservan comunidades por defecto como public.
- Aplicar filtrado antisuplantación (BCP 38) en la red propia para que no puedan salir paquetes con direcciones de origen falsas.
- Revisar el resto de servicios UDP expuestos que se usan con el mismo fin (DNS, NTP, SSDP o Memcached, entre otros) e incluirlos en las políticas de bastionado.
¿Qué es un honeypot y por qué permite ver estas campañas a tiempo?
Un honeypot es un señuelo que simula un sistema real expuesto en Internet sin tener ningún uso legítimo. Como nadie debería conectarse a él, todo el tráfico que recibe es sospechoso por definición, y eso lo convierte en un sensor muy limpio de la actividad maliciosa.
La red de sensores de Enthec permite ver estas campañas mientras ocurren, no semanas después en un informe. Es la diferencia entre una ciberseguridad reactiva y una proactiva, entender cómo se está atacando hoy para cerrar la puerta antes de que alguien la use.
Cómo detectar equipos expuestos antes que el atacante con Kartos
Este tipo de exposición no se ve desde dentro de la red, se ve desde fuera, que es donde mira el atacante. Kartos, la plataforma de Enthec para la gestión de la superficie de ataque externa, identifica de forma continua los activos y servicios que una organización tiene expuestos en Internet, incluidos los que se han quedado olvidados, para cerrarlos antes de que alguien los aproveche.
Se integra en un enfoque de gestión continua de la exposición a amenazas (CTEM) y está desarrollada en España, bajo normativa europea.
Nuestra red de honeypots ve las campañas mientras ocurren. Kartos te permite comprobar si tu organización forma parte del problema. Contacta con nosotros y descubre qué ve un atacante cuando mira tu empresa desde fuera.
Brecha de seguridad: Qué es, tipos y cómo encontrarla
Una contraseña reutilizada, un proveedor con acceso a tus sistemas o una base de datos mal configurada pueden bastar para que la información de tu empresa termine en las manos equivocadas. Y muchas veces la organización no se entera hasta que esos datos ya circulan fuera. Por eso, herramientas de cibervigilancia como Kartos vigilan de forma continua lo que está expuesto más allá del perímetro, para detectar el problema antes de que alguien lo aproveche.
En este artículo te explicamos qué es una brecha de seguridad, qué tipos existen, cómo detectarla y qué exige el RGPD cuando afecta a datos personales.
Qué es una brecha de seguridad
Una brecha de seguridad es un incidente que implica que un intruso no autorizado logre eludir las medidas de seguridad de un sistema y acceder a los datos protegidos. Las brechas pueden ser el resultado de ataques externos por parte de hackers, o de acciones internas, como empleados que acceden a información para la cual no tienen permiso.
En el ámbito de la ciberseguridad, una brecha de seguridad es un evento susceptible de acarrear graves consecuencias. Los datos personales y sensibles de los individuos pueden ser robados y utilizados para fines malintencionados, como el robo de identidad, la ejecución de campañas de phishing o el fraude financiero. Las organizaciones también pueden sufrir daños significativos, como la pérdida de propiedad intelectual, el menoscabo de su reputación y la pérdida de confianza del cliente.
Las brechas de seguridad pueden ocurrir en cualquier tipo de sistema o red, independientemente del tipo de información que contenga. Esto incluye, por ejemplo, a las redes de computadoras, los sistemas de bases de datos y los dispositivos móviles
Con el desarrollo del Internet de las Cosas (IoT), incluso los dispositivos cotidianos como los frigoríficos, las aspiradoras o los termostatos pueden ser vulnerables a las brechas de seguridad.
La detección de una brecha de seguridad constituye un desafío para las organizaciones. Los atacantes suelen utilizar técnicas sofisticadas para ocultar sus actividades, de forma que las brechas pueden pasar desapercibidas durante meses o incluso años. Por esta razón, las empresas invierten en tecnologías de detección de intrusiones y herramientas de monitorización de sus diferentes superficies de ataque en busca de actividad y hallazgos sospechosos.
Una vez que se detecta una brecha, es crucial responder rápidamente para neutralizar o minimizar el daño. Esto puede implicar desde identificar y reparar la vulnerabilidad explotada hasta desconectar los sistemas comprometidos y notificar a cualquier parte afectada.
En muchos casos, las organizaciones también están obligadas por ley a informar de sus brechas de seguridad a las autoridades competentes.
Te puede interesar nuestra publicación→ Seguridad de la información: 5 buenas prácticas para implementar en tu empresa.
Brecha de seguridad, brecha de datos e incidente: diferencias
Los tres términos se usan a menudo como sinónimos, pero no lo son:
| Concepto | Qué es | ¿Obliga a notificar a la AEPD? |
| Incidente de seguridad | Cualquier evento que amenaza la seguridad, aunque no llegue a causar daño (un intento de acceso bloqueado, un malware detectado a tiempo) | No |
| Brecha de seguridad | Incidente en el que la protección ha fallado y la información se ha visto comprometida | Depende de si hay datos personales |
| Brecha de datos personales | Brecha de seguridad que afecta a datos de personas físicas | Sí, salvo que sea improbable que suponga un riesgo para sus derechos |
Dicho de otro modo, toda brecha de datos es una brecha de seguridad, pero no toda brecha de seguridad afecta a datos personales.
Tipos de brechas de seguridad destacadas
Las brechas de seguridad pueden provocar un gran número de vulnerabilidades. Entre las destacadas encontramos:
Brecha de confidencialidad
Una brecha de confidencialidad es un tipo específico de brecha de seguridad que ocurre cuando se viola la confidencialidad de los datos. En términos de ciberseguridad, la confidencialidad se refiere a la práctica de mantener la privacidad de la información, asegurando que solo las personas autorizadas puedan acceder a ella.
Las brechas de confidencialidad tienen diferentes causas. Un atacante puede explotar una vulnerabilidad del sistema de ciberseguridad para acceder a datos protegidos, un empleado puede perder un dispositivo que contiene información confidencial o un usuario puede ser engañado para que revele su contraseña a través de un ataque de phishing.
Las consecuencias de una brecha de confidencialidad suelen ser graves. Para una organización puede acarrear pérdida de ventaja competitiva, daño a la reputación y posibles sanciones legales por incumplimiento de leyes de protección de datos por brechas de seguridad, en RGPD.
Brecha de integridad
Una brecha de integridad es un tipo específico de brecha de seguridad que ocurre cuando se altera la precisión o consistencia de los datos sin autorización. En términos de ciberseguridad, la integridad se refiere a la garantía de que la información es exacta y no ha sido modificada de manera indebida.
Las brechas de integridad pueden ser el resultado de acciones malintencionadas, como el ataque de un hacker que altera los datos, o pueden ser el resultado de errores no intencionados, como un fallo del sistema que corrompa los datos.
Cuando se produce una brecha de integridad, los datos que deberían ser confiables ya no lo son. Muchas organizaciones utilizan técnicas de hashing y firmas digitales para garantizar la integridad de los datos. Estas técnicas permiten a las organizaciones detectar cualquier alteración de los datos. Sin embargo, no es imposible que incluso estas técnicas se vean comprometidas en un ciberataque.
Brecha de disponibilidad
Una brecha de disponibilidad es un tipo específico de brecha de seguridad que ocurre cuando los datos o los sistemas no están disponibles para los usuarios autorizados cuando los necesitan. En términos de ciberseguridad, la disponibilidad se refiere a la garantía de que los sistemas y los datos están accesibles y funcionales cuando se necesitan.
Las brechas de disponibilidad son consecuencia de una variedad de incidentes, desde fallos del sistema y errores humanos hasta ataques malintencionados.
El ataque más común que provoca una brecha de disponibilidad es un ataque de denegación de servicio (DoS), en el que el atacante inunda un sistema con tráfico para sobrecargarlo y hacerlo inaccesible.
Cuando se produce una brecha de disponibilidad, los usuarios no pueden acceder a los sistemas o datos, lo que impacta en la continuidad del servicio y el negocio. Las organizaciones deben tener planes de recuperación ante desastres y continuidad del negocio para asegurar que puedan recuperarse rápidamente de una brecha de disponibilidad.
Cómo se produce una brecha de seguridad
Detrás de cada brecha hay un vector de entrada, a continuación destacamos las más habituales:
- Explotación de vulnerabilidades: los atacantes aprovechan fallos de seguridad en software, servidores o dispositivos que no se han actualizado a tiempo, y hoy es la vía de entrada más habitual.
- Credenciales comprometidas: contraseñas filtradas, reutilizadas o robadas con infostealers permiten entrar en los sistemas como si fuera un usuario legítimo, sin levantar sospechas.
- Ingeniería social y phishing: el atacante engaña a una persona para que entregue sus credenciales, descargue un archivo malicioso o autorice una operación, aprovechando la confianza o la urgencia.
- Terceros y proveedores: un proveedor con acceso a tus sistemas o a tus datos puede convertirse en la puerta de entrada si su seguridad es más débil que la tuya.
- Ransomware: cifra los sistemas y la información de la organización para exigir un rescate y, cada vez más, roba los datos antes para presionar con publicarlos.
- Errores internos: una configuración incorrecta, un correo enviado al destinatario equivocado o un portátil perdido pueden exponer información sin que intervenga ningún atacante.
El denominador común es que la mayoría de estos vectores se gestan fuera del perímetro corporativo, por ejemplo en credenciales que circulan por la dark web, en sistemas de proveedores o en activos expuestos en internet
Qué debo hacer si me veo afectado por una brecha de seguridad
Cuando una organización sufre una brecha de ciberseguridad, es necesario que actúe rápidamente para:
- Identificar la naturaleza y el alcance del incidente.
- Aislar los sistemas afectados para prevenir daños adicionales.
- Documentar detalles del incidente.
- Comunicar la brecha a las partes interesadas, incluyendo a los clientes si sus datos están comprometidos.
- Informar a las autoridades pertinentes.
- Investigar y remediar la brecha.
- Revisar y actualizar las políticas y procedimientos de seguridad.
Claves para prevenir una brecha de seguridad
La prevención de brechas de datos es esencial en cualquier estrategia corporativa de ciberseguridad.
Algunas claves para proteger la organización son:
- Concienciación y educación. La primera línea de defensa contra las ciberamenazas es el personal. La organización debe proporcionar formación regular sobre ciberseguridad para mantener a todos sus integrantes informados sobre las últimas amenazas y cómo evitarlas.
- Políticas de seguridad. Establecer políticas claras sobre el uso de sistemas y datos de la empresa. Esto incluye políticas de contraseñas fuertes, uso de VPN para el acceso remoto y restricciones sobre el uso de dispositivos personales.
- Actualizaciones y parches. Mantener todos los sistemas operativos y aplicaciones actualizados. Los ciberdelincuentes a menudo explotan vulnerabilidades en software desactualizado.
- Firewall y antivirus. Utilizar un firewall robusto y software antivirus para proteger la red. Deben estar siempre activos y actualizados.
- Autenticación de dos factores. Implementar la autenticación de dos factores siempre que sea posible. Esto añade una capa adicional de seguridad, ya que requiere una segunda forma de identificación además de la contraseña.
- Copias de seguridad. Realizar copias de seguridad regulares de todos los datos importantes. Esto permitirá, en caso de una brecha de datos, que la recuperación sea más rápida.
- Plan de respuesta a incidentes. Desarrollar un plan de respuesta a incidentes. Debe incluir cómo identificar y reportar una brecha de datos, así como los pasos a seguir para contenerla y recuperarse de ella.
- Auditorías de seguridad. Realizar periódicamente auditorías de seguridad para comprobar el estado de protección e identificar y corregir cualquier vulnerabilidad.
- Cifrado de datos. Los datos sensibles deben cifrarse para protegerlos en caso de una brecha.
- Detección de vulnerabilidades. Monitorización continua de las diferentes superficies de ataque, externa e interna, para la detección en tiempo real de cualquier brecha de seguridad que se produzca.
Si quieres adquirir más conocimientos sobre la ciberseguridad, accede a nuestra publicación→ Las tendencias de ciberseguridad que debes conocer.
Repercusiones de una brecha de seguridad
Cuando una empresa sufre una brecha de seguridad, estas son las principales consecuencias a las que debe enfrentarse:
Daños financieros
Las brechas de seguridad tienen repercusiones financieras para las empresas. Los costes directos incluyen la recuperación y reparación de sistemas, así como posibles multas y sanciones legales.
Los costes indirectos pueden incluir la pérdida de clientes debido a la desconfianza, el daño a la reputación de la empresa y la disminución del valor de la marca. Además, las empresas pueden enfrentar litigios costosos por parte de clientes o empleados afectados.
Daños en la reputación
Una brecha de seguridad puede causar un daño significativo a la reputación de una empresa en la protección de su marca. La confianza del cliente se erosiona cuando sus datos personales se ven comprometidos. Esta pérdida de confianza lleva a una disminución en la base de clientes y en las ventas.
Además, la percepción negativa de la empresa puede afectar las relaciones con los socios comerciales y los inversores.
La recuperación de la reputación suele tardar un tiempo considerable y requerir elevadas inversiones en seguridad y en campañas de relaciones públicas.
Pérdida de datos
La pérdida de datos es una repercusión devastadora de una brecha de ciberseguridad. Los datos perdidos pueden estar protegidos especialmente por leyes como el RGPD e incluir información confidencial del cliente, propiedad intelectual, registros financieros y más.
Su pérdida puede significar la interrupción de las operaciones comerciales y requerir un esfuerzo considerable para recuperar o reconstruir los datos. Además, los datos filtrados pueden ser utilizados para fines ilícitos, como el fraude de identidad.
Cómo te ayuda Kartos a detectar y evitar brechas de seguridad
Kartos, la herramienta de cibervigilancia desarrollada por Enthec, permite a tu organización controlar de forma proactiva, continua y en tiempo real los factores que pueden desembocar en una brecha de seguridad y comprometer la confidencialidad, la integridad o la disponibilidad de sus datos.
A través de la monitorización de internet, la deep web, la dark web y las redes sociales, Kartos detecta información corporativa expuesta de forma no intrusiva, sin instalar nada en tus sistemas, para que puedas corregir cada hallazgo antes de que se utilice en un ciberataque. Además, con Kartos para terceras partes puedes extender esa vigilancia a tus proveedores críticos, uno de los orígenes de brecha que más crece.
Como fabricante español, Enthec opera bajo la normativa europea de protección de datos, con desarrollo propio, sin ceder la información a terceros y con certificación ENS nivel ALTO e ISO 27001.
Preguntas frecuentes
¿Hay que notificar todas las brechas de seguridad a la AEPD?
No. Solo las brechas que afectan a datos personales, y siempre que sea probable que supongan un riesgo para los derechos y libertades de las personas. Aun así, todas deben quedar documentadas internamente.
¿Qué ocurre si no se notifica una brecha en 72 horas?
Debe notificarse igualmente, explicando los motivos del retraso. Notificar tarde o no hacerlo puede considerarse una infracción del RGPD, con multas de hasta 10 millones de euros o el 2 % de la facturación anual global.
¿Quién debe notificar la brecha si se produce en un proveedor?
La responsabilidad de notificar a la AEPD recae en el responsable del tratamiento, es decir, la empresa que decide para qué se usan los datos. El proveedor que los trata por su cuenta debe avisarle sin dilación indebida en cuanto tenga constancia de la brecha.
¿Una brecha de seguridad es lo mismo que una vulnerabilidad?
No. Una vulnerabilidad es una debilidad que podría aprovecharse, en cambio, la brecha es la consecuencia de que alguien la haya aprovechado, o de que haya fallado otra medida de protección, y la información se haya visto comprometida.
¿Cómo puedo saber si los datos de mi empresa se han filtrado?
A menudo, la organización no lo sabe hasta que los datos aparecen publicados o a la venta. La forma más fiable de detectarlo es monitorizar de forma continua las fuentes donde se negocia con información robada, como hace Kartos.
Actores de amenazas y la seguridad de tu información: lo que todo particular debe conocer
Todos dejamos un rastro de información en internet: fotos en redes sociales, datos bancarios, historiales médicos, compras online… y, aunque pueda parecer exagerado, esta información es valiosa.
Los llamados actores de amenazas son los responsables de intentar aprovecharse de estos datos, ya sea para beneficio económico, espionaje, extorsión o incluso por diversión. Conocer quiénes son, cómo actúan y qué herramientas existen para protegernos es fundamental para mantener nuestra vida digital a salvo.
Antes de entrar en materia, merece la pena presentar Qondar, la solución de cibervigilancia de Enthec diseñada especialmente para particulares. No es un antivirus ni un simple bloqueador de anuncios: Qondar realiza una gestión continua de la exposición a amenazas (CTEM), monitorizando de forma proactiva posibles filtraciones o riesgos en tu huella digital, para que puedas actuar antes de que un incidente ocurra.
Qué es un actor de amenazas
Un actor de amenazas es cualquier persona, grupo u organización con la intención y la capacidad de dañar sistemas, redes o datos ajenos para obtener un beneficio económico, político o personal. Dicho de forma sencilla, es quien está detrás de un ciberataque. Y aunque solemos asociarlo a grandes empresas o gobiernos, buena parte de su actividad acaba afectando a personas corrientes.
Lo que convierte a alguien en actor de amenazas no es su nivel técnico, sino la suma de tres elementos: intención, capacidad y oportunidad. Si falta uno, el ataque no llega a producirse. Por eso, la protección más eficaz para un particular consiste en reducir la oportunidad, es decir, la cantidad de información tuya que está expuesta y al alcance de cualquiera.
Actor de amenazas, amenaza, vulnerabilidad y vector: no son lo mismo
Estos cuatro términos aparecen juntos a menudo, pero designan cosas distintas:
| Concepto | Qué es | Ejemplo |
| Actor de amenazas | Quién ataca | Una banda que roba credenciales bancarias |
| Amenaza | El daño que puede producirse | El robo de dinero de tu cuenta |
| Vulnerabilidad | La debilidad que se aprovecha | Usar la misma contraseña en varios servicios |
| Vector de ataque | El camino de entrada | Un SMS falso que suplanta a tu banco |
Entender la diferencia ayuda a protegerse mejor, no puedes hacer desaparecer a los actores de amenazas, pero sí reducir tus vulnerabilidades y cerrar vectores de entrada.
Tipos de actores de amenaza en ciberseguridad
Los especialistas clasifican a los actores de amenaza en ciberseguridad según su motivación, sus recursos y su forma de actuar. La frontera entre categorías es cada vez más difusa, el informe ENISA Threat Landscape 2026, publicado en septiembre por la Agencia de la Unión Europea para la Ciberseguridad, señala que ciberdelincuentes, hacktivistas y grupos vinculados a Estados comparten cada vez más herramientas y métodos, lo que dificulta saber quién está detrás de cada ataque.
| Tipo de actor | Motivación principal | Recursos | Cómo puede afectarte como particular |
| Ciberdelincuentes | Dinero | Medios o altos | Fraude, robo de credenciales, extorsión |
| Hacktivistas | Ideología o protesta | Bajos o medios | Filtración de datos de empresas de las que eres cliente |
| Actores estatales (APT) | Espionaje, sabotaje, influencia | Muy altos | Desinformación y ataques a servicios que usas a diario |
| Amenazas internas | Beneficio propio, venganza o descuido | Variables | Fuga de tus datos desde una organización que los custodia |
| Acosadores y doxers | Control, venganza, intimidación | Bajos | Exposición pública de tus datos personales |
| Script kiddies | Notoriedad o diversión | Bajos | Ataques oportunistas con herramientas ya hechas |
Los expertos en ciberseguridad suelen clasificar a los actores de amenaza en varias categorías según sus motivaciones, recursos y métodos. Veamos los más comunes:
1. Ciberdelincuentes
Buscan un beneficio económico directo y son el actor de amenazas con el que más probabilidades tienes de cruzarte. Hoy funcionan como una industria con roles repartidos. Unos roban credenciales con infostealers, otros venden ese acceso y otros lo explotan con fraudes o ransomware.
Sus herramientas habituales son el phishing, el robo de credenciales y la venta de datos en la dark web.
2. Hacktivistas
Motivados por causas políticas o sociales, utilizan ataques cibernéticos para llamar la atención sobre una causa. Pueden filtrar información confidencial de gobiernos o empresas como forma de protesta.
Su táctica más frecuente es saturar las webs de organismos y empresas con ataques de denegación de servicio (DDoS), aunque también filtran bases de datos como forma de protesta.
3. Insiders o amenazas internas
Son empleados, ex empleados o colaboradores que ya tienen acceso a la información y la utilizan para su propio beneficio o por venganza. Este tipo de amenaza es difícil de detectar porque parte desde dentro.
4. Estados o grupos patrocinados por gobiernos
Son grupos vinculados a Estados, conocidos como APT (Advanced Persistent Threat, amenaza persistente avanzada). Persiguen el espionaje, el sabotaje o la influencia, disponen de muchos recursos y pueden permanecer meses dentro de un sistema sin ser detectados. Rara vez apuntan a un ciudadano concreto, salvo perfiles con información sensible como cargos públicos, directivos o periodistas, pero todos sufrimos sus campañas de desinformación o sus ataques a servicios esenciales.
5. Script kiddies
Son usuarios con pocos conocimientos técnicos que lanzan ataques con herramientas creadas por otros. Hoy son más peligrosos que hace unos años, porque los servicios de ciberdelito por suscripción y la inteligencia artificial generativa les permiten ejecutar ataques que antes exigían un perfil experto.
6. Acosadores y boxers
Son el actor de amenazas más personal, puede ser alguien que te conoce, o que te ha elegido como objetivo, y reúne información sobre ti para intimidarte, controlarte o exponerte. Su técnica principal es el doxing, que consiste en recopilar y publicar datos personales sin consentimiento. No necesitan conocimientos avanzados, les basta con la información que ya es pública en redes sociales, buscadores y filtraciones antiguas.
Cómo actúan los actores de amenazas
La mayoría de ataques de actores de amenazas contra particulares siguen cuatro fases:
- Reconocimiento. El atacante reúne información sobre ti en redes sociales, buscadores, registros públicos y filtraciones anteriores. Cuanto mayor es tu huella digital, más fácil le resulta construir un engaño creíble.
- Acceso inicial. Usa esa información para entrar: un correo o un SMS fraudulento, una llamada que suplanta a tu banco, una contraseña filtrada que reutilizas o un fallo en un dispositivo sin actualizar.
- Explotación. Una vez dentro, roba datos, instala malware, toma el control de tus cuentas o se hace pasar por ti ante tus contactos.
- Monetización. Vende tus datos, vacía cuentas, pide un rescate o usa tu identidad para cometer nuevos fraudes.
Técnicas de los actores de amenazas más utilizadas
Los métodos cambian con el tiempo, pero hay patrones que se repiten:
- Phishing y smishing: correos o mensajes que suplantan la identidad de empresas para robar datos.
- Malware y ransomware: programas maliciosos que roban información o bloquean el acceso a cambio de un rescate.
- Ataques de fuerza bruta: intentos automatizados de adivinar contraseñas.
- Explotación de vulnerabilidades: aprovechar fallos de seguridad en software o dispositivos.
- Ingeniería social: a través de la ingeniería social, manipular a personas para que entreguen datos o realicen acciones inseguras.
La clave es que cada ataque tiene detrás un actor con una motivación concreta. Y esa motivación determina la técnica elegida y el tipo de amenaza.
La inteligencia artificial ha cambiado las reglas
La IA no ha inventado ataques nuevos, pero ha hecho los existentes más baratos, rápidos y convincentes. Mensajes sin faltas de ortografía, voces clonadas o vídeos falsos (deepfakes) permiten suplantar a un familiar o a un directivo con una credibilidad inédita.
Según el Data Breach Investigations Report 2026 de Verizon, los atacantes ya usan IA generativa en distintas fases de sus campañas, desde la selección de objetivos y la investigación de vulnerabilidades hasta el desarrollo de malware. ENISA, por su parte, prevé que este año más fases de los ataques estén directamente asistidas por IA.
Por qué los particulares también son objetivo
Existe la creencia errónea de que solo las grandes empresas o las figuras públicas interesan a los actores de amenaza en ciberseguridad. Los datos dicen lo contrario.
En 2025, el fraude online sumó 45.445 casos en España, un 19 % más que en 2024, y la Línea de Ayuda en Ciberseguridad 017 de INCIBE atendió 142.767 consultas. Entre los motivos más frecuentes estaban los intentos de phishing, vishing o smishing (28 %), las compras fraudulentas (16 %) y la suplantación de identidad digital (14 %).
Detrás de estas cifras hay dos razones:
- Eres un objetivo rentable a escala. Un ciberdelincuente no necesita elegirte a ti puesto que envía miles de mensajes y le basta con que un pequeño porcentaje caiga.
- Eres la puerta de entrada a otros. Tus credenciales personales pueden abrir el correo de tu empresa, la cuenta de un familiar o los servicios de los que eres cliente.
Según el Data Breach Investigations Report 2026 de Verizon, que analiza más de 22.000 brechas confirmadas en 145 países, el 62% de las filtraciones de datos incluyó un elemento humano, frente al 60% del año anterior.
Cómo proteger tu información frente a los actores de amenazas
La buena noticia es que protegerse es posible si se adoptan medidas preventivas y se utilizan las herramientas adecuadas.
1. Controla tu huella digital
Busca tu nombre en internet y revisa qué información es pública. Configura adecuadamente la privacidad de tus redes sociales.
Te puede interesar→ Cómo borrar o reducir tu huella digital y minimizar riesgos de ciberataques.
2. Usa contraseñas seguras y únicas
Evita usar la misma contraseña para todo. Aprende cómo gestionar contraseñas o utiliza un gestor de contraseñas y activa la autenticación en dos pasos.
3. Mantén tus dispositivos actualizados
Las actualizaciones no solo traen mejoras, sino también parches de seguridad contra vulnerabilidades.
4. Desconfía de enlaces y adjuntos
Antes de hacer clic en un enlace o abrir un archivo, verifica su procedencia. Ante la duda, mejor no interactuar.
5. Utiliza soluciones de gestión continua de la exposición a amenazas
Aquí es donde Qondar se convierte en un aliado. Esta herramienta de Enthec analiza continuamente tu huella digital, detecta si tu información aparece en bases de datos filtradas o si existen riesgos asociados a tus credenciales, y te avisa para que actúes de inmediato.
Qondar: tu defensa personal contra los actores de amenazas
Mientras que muchas soluciones de seguridad son reactivas (actúan solo cuando ya ha ocurrido el ataque), Qondar es proactiva. Gracias a la filosofía CTEM (Continuous Threat Exposure Management), la herramienta:
- Monitoriza de forma continua posibles filtraciones de tus datos.
- Identifica amenazas en foros, redes sociales, dark web y otras fuentes.
- Prioriza los riesgos para que sepas qué atender primero.
- Notifica de inmediato cuando se detecta una exposición.
Esto significa que no solo te protege de un ataque puntual, sino que te ayuda a reducir tu exposición antes de que los actores de amenaza puedan actuar.
La ciberseguridad no es un tema exclusivo de empresas o gobiernos. Cada persona es un posible objetivo para un actor de amenazas. Y aunque no podamos evitar que existan, sí podemos reducir nuestra exposición y reaccionar a tiempo.
Con herramientas como Qondar de Enthec, la prevención deja de ser una tarea compleja y se convierte en un hábito accesible para cualquiera. La gestión continua de la exposición a amenazas no es solo un concepto técnico, es la forma más eficaz de mantener tu información bajo control y fuera del alcance de quienes quieren aprovecharse de ella.
Kartos y Teron: cuando la amenaza va más allá de la persona
Muchos ataques contra particulares empiezan o terminan en una organización. Si el actor de amenazas usa tus credenciales para entrar en tu empresa, o si la filtración se produce en un proveedor, Kartos permite a la organización vigilar su superficie expuesta y la de sus terceros.
Cuando hace falta saber quién está detrás de una campaña, Teron, el motor de investigación de Enthec, permite a los equipos de inteligencia seguir a actores maliciosos, infraestructuras comprometidas y campañas activas desde una misma plataforma.
Empieza hoy mismo a conocer tu huella digital y protegerla antes de que sea tarde.
Preguntas frecuentes
¿Es lo mismo un actor de amenazas que un hacker?
No. Hacker describe a alguien con conocimientos técnicos avanzados, que puede usarlos para defender sistemas o para atacarlos. Un actor de amenazas es quien tiene la intención de causar daño, con o sin conocimientos técnicos: un estafador telefónico o un acosador también lo son.
¿Qué es un APT?
Un APT (Advanced Persistent Threat) es un actor de amenazas avanzado y persistente, normalmente vinculado a un Estado o al crimen organizado, que accede a un sistema y permanece en él durante meses para espiar o sabotear sin ser detectado.
¿Puede atacarme un actor de amenazas aunque no sea una persona conocida?
Sí. La mayoría de los ataques a particulares son masivos y automatizados: no buscan a alguien concreto, sino a cualquiera que caiga. Además, tus datos pueden quedar expuestos por la filtración de una empresa de la que eres cliente sin que hayas hecho nada.
¿Cómo sé si mis datos están en manos de un actor de amenazas?
Las señales más habituales son los inicios de sesión desconocidos, los cargos no reconocidos o los mensajes demasiado personalizados. Sin embargo, muchas filtraciones no dan ninguna señal hasta que se usan; por eso, la forma fiable de saberlo es monitorizar tu exposición de forma continua con una solución como Qondar.
¿Qué hago si descubro que mis datos se han filtrado?
Cambia de inmediato las contraseñas afectadas y las de cualquier servicio donde las reutilizaras, activa la verificación en dos pasos y avisa a tu banco si hay datos financieros implicados. Si sospechas de fraude o suplantación, llama al 017 de INCIBE y presenta una denuncia.
¿Cómo se identifica a un actor de amenazas?
Identificar al autor de un ataque, lo que se conoce como atribución, es una tarea de equipos de inteligencia especializados. Analizan la infraestructura utilizada, las herramientas, los patrones de comportamiento y la actividad en foros y mercados clandestinos, apoyándose en plataformas de investigación como Teron.
Doxing empresarial: La información sobre tu empresa que ya está en manos de quien no debería
El doxing empresarial consiste en reunir y publicar datos de una compañía, de sus directivos o de sus empleados sin su permiso. Se hace para presionar, extorsionar o preparar un ataque a medida. Dicho más claro, tus datos llegan a manos de terceros y tú no lo sabes.
Lo habitual es enterarse tarde. Cuando alguien avisa, los teléfonos, los correos y hasta las contraseñas llevan semanas circulando por foros que tu equipo de IT nunca visita. Aquí verás qué datos suelen estar expuestos, por qué un cortafuegos no los ve y cómo vigilarlos.
¿En qué se diferencia el doxing corporativo del doxing de siempre?
El doxing clásico va contra una persona. El corporativo apunta a toda una organización, es decir, hacia la directiva, el equipo de finanzas, el proveedor que tiene acceso a tus sistemas. INCIBE define el doxing como la revelación de información personal en internet sin consentimiento, normalmente para intimidar, acosar o extorsionar.
En febrero de 2026, INCIBE alertó de publicaciones en plataformas de doxing con datos de empleados actuales y antiguos. En mayo, la Policía Nacional detuvo a un sospechoso que difundía datos de trabajadores de la Guardia Civil y la Agencia Tributaria.
Mucha gente cree que esto solo afecta a organismos públicos o a grandes empresas, pero no siempre es así. Los atacantes eligen al que menos vigila, no al que más factura.
¿Qué datos de tu empresa pueden estar ya expuestos?
Más de los que imaginas, y casi siempre en sitios que no controlas. Esta tabla resume los más habituales.
| Dato expuesto | Dónde suele aparecer | Qué puede hacer un atacante |
| Credenciales corporativas | Logs de malware infostealer, foros y dark web | Entrar en el correo, la VPN o las aplicaciones en la nube |
| Datos de directivos y empleados | Filtraciones antiguas, redes sociales y plataformas de doxing | Suplantar identidades, presionar o amenazar |
| Documentos internos y código | Repositorios públicos y nubes mal configuradas | Extorsionar o vender información |
| Datos de clientes y proveedores | Brechas en empresas de terceros | Atacar a tu cadena de suministro |
| Dominios y servicios olvidados | Escaneos masivos de internet | Encontrar una puerta técnica sin vigilar |
¿Por qué un antivirus no frena el doxing empresarial?
Porque el problema ocurre fuera de tu red. Un antivirus protege tus equipos y un cortafuegos vigila tu tráfico. Ninguno ve lo que un tercero publica sobre ti en un foro clandestino.
Imagina que el teléfono personal y el correo de tu directora financiera aparecen en una filtración de hace tres años. Un atacante los cruza con su perfil profesional y le escribe haciéndose pasar por el consejero delegado. Le pide una transferencia urgente. Ningún sistema de tu empresa ha fallado porque el dato ya estaba fuera.
Por eso la seguridad que solo mira hacia dentro llega tarde. Hay que vigilar también lo que circula de ti por ahí fuera.
¿Cómo se frena el doxing empresarial? Con gestión continua de la exposición (CTEM)
Con un ciclo que no se detiene. Se llama Gestión Continua de la Exposición a Amenazas. En vez de una auditoría anual, revisa de forma permanente qué ve un atacante de tu empresa. Tiene cinco fases:
- Alcance: decidir qué marcas, dominios, personas y proveedores se vigilan.
- Descubrimiento: encontrar qué datos y activos están expuestos.
- Priorización: separar el ruido de lo que de verdad puede explotarse.
- Validación: comprobar que la amenaza es real y cuánto daño causaría.
- Movilización: actuar marcando responsables y plazos claros.
La palabra clave es continua. Una foto anual de tu exposición caduca en semanas.
Kartos y Qondar: cibervigilancia para la empresa y para las personas
Desde Enthec ofrecemos dos soluciones de cibervigilancia que siguen esta lógica CTEM.
Kartos es la solución para empresas. Rastrea en internet, la deep web y la dark web en busca de datos filtrados, vulnerabilidades y amenazas. Lo hace con robots no intrusivos que trabajan las 24 horas. Te enseña lo que vería un atacante antes de que lo use.
Qondar lleva esa vigilancia a las personas. Permite que directivos y empleados sepan qué datos personales suyos circulan, que es la materia prima del doxeo. Juntas cubren los dos frentes, la empresa y quienes la forman.
¿Quieres saber qué hay hoy fuera sobre tu organización? Contacta con nosotros.
Un primer paso que puedes dar hoy
Antes de contratar nada, haz un ejercicio de diez minutos. Busca el nombre de tu consejero delegado y el de tu empresa como lo haría un atacante. Si encuentras un teléfono personal o una dirección, ya sabes de qué se alimenta el doxing empresarial.
Preguntas frecuentes
¿Cómo sé si los datos de mi empresa están expuestos?
Sin vigilancia continua, casi nunca lo sabrás a tiempo. Puedes empezar buscando a tu empresa y a tu directiva en buscadores y repositorios públicos. Para revisar la deep web y la dark web de forma sistemática, necesitas una herramienta de cibervigilancia como Kartos.
¿Qué hago si aparecen datos de mis empleados publicados?
Avisa al afectado y cambia cuanto antes las contraseñas expuestas, activando la verificación en dos pasos. Guarda capturas como prueba y denuncia ante la Policía. Valora con tu delegado de protección de datos si hay que notificarlo a la AEPD.
¿En qué se diferencia la CTEM de un escaneo de vulnerabilidades?
El escaneo es una foto puntual de tus sistemas. La CTEM es un ciclo continuo que incluye datos filtrados, terceros y personas, y que además prioriza y valida lo que encuentra.
¿Es delito el doxing en España?
Depende del caso. Según cómo se obtengan y se usen los datos, puede encajar en delitos contra la intimidad o de revelación de secretos. También en amenazas o acoso. Consulta con un abogado penalista.
¿Qué diferencia hay entre Kartos y Qondar?
Kartos protege a la empresa y Qondar protege a las personas. Ambas vigilan de forma continua la exposición en internet, deep web y dark web.
Esquema Nacional de Seguridad: Qué es y qué obliga a cumplir a tu empresa
El Esquema Nacional de Seguridad es la norma española que fija la seguridad mínima de los sistemas que gestionan información o servicios del sector público. También se aplica a las empresas que trabajan para él. Si vendes servicios a una administración, es probable que te pidan cumplirlo. Desde Enthec te explicamos qué es, a quién afecta y qué te toca hacer.
¿Qué es el Esquema Nacional de Seguridad?
El ENS es el conjunto de principios y requisitos mínimos para proteger la información y los servicios electrónicos de las administraciones. Lo regula el Real Decreto 311/2022, publicado en el BOE el 4 de mayo de 2022, que sustituyó al Real Decreto 3/2010. El Centro Criptológico Nacional (CCN) lo desarrolla con sus guías CCN-STIC.
¿A quién obliga el cumplimiento del Esquema Nacional de Seguridad?
Obliga a todo el sector público, pero también a las empresas privadas que prestan servicios o proveen soluciones a una administración. Esta exigencia puede llegar hasta los propios proveedores de las empresas privadas si el análisis de riesgos lo justifica.
Te puede interesar-> NIS 2: ¿Cómo afecta a las empresas y qué medidas tomar para cumplir con la normativa?
¿Cuáles son los principios básicos del Esquema Nacional de Seguridad?
El artículo 5 fija siete principios básicos, que son la brújula de todo lo demás:
- Seguridad como proceso integral: personas, tecnología y organización a la vez, sin parches puntuales.
- Gestión basada en riesgos: se analiza qué puede fallar y se revisa de forma continua.
- Prevención, detección, respuesta y conservación: la prioridad es evitar los incidentes, detectarlos y recuperar el servicio.
- Líneas de defensa: varias capas, de modo que si una cae, las demás aguantan.
- Vigilancia continua: detectar comportamientos anómalos y responder a tiempo.
- Reevaluación periódica: actualizar las medidas conforme cambien los riesgos.
- Diferenciación de responsabilidades.
¿Qué niveles tiene el Esquema Nacional de Seguridad?
Tiene tres categorías de sistema: básica, media y alta. Para asignarla, se valora el impacto de un incidente en cinco dimensiones: confidencialidad, integridad, trazabilidad, autenticidad y disponibilidad.
Cada dimensión recibe un nivel (bajo, medio o alto), y la categoría final del sistema vendrá determinada por la dimensión que haya obtenido la valoración más alta. Esta evaluación se revisa periódicamente o cuando el sistema sufre un cambio importante.
| Categoría | Cuándo se asigna | Cómo se demuestra la conformidad |
| Básica | Un incidente causaría un perjuicio limitado | Autoevaluación y declaración de conformidad |
| Media | El perjuicio sería grave | Auditoría de certificación |
| Alta | El perjuicio sería muy grave | Auditoría de certificación; ante fallos graves se puede suspender el servicio |
¿Qué exige el cumplimiento del Esquema Nacional de Seguridad en la práctica?
Exige una política de seguridad, un análisis de riesgos y las medidas del Anexo II acordes con cada categoría. Estos son los puntos críticos habituales en las auditorías:
- Política de seguridad aprobada por el máximo órgano ejecutivo de la empresa.
- Responsables diferenciados: el equipo de seguridad no puede depender jerárquicamente del de sistemas, salvo excepciones justificadas.
- Declaración de aplicabilidad: la lista de medidas que se aplican, firmada por el responsable de seguridad.
- Gestión de incidentes: los proveedores privados los notifican al INCIBE-CERT.
- Auditoría cada dos años: y otra extraordinaria si el sistema cambia de forma sustancial.
En junio de 2026, el CCN actualizó cuatro guías de la serie 800 y eliminó los distintivos del decreto antiguo.
¿Cómo se cumple la vigilancia continua que pide el ENS?
Demasiadas empresas tratan el ENS como un examen cada dos años, pero el propio decreto apunta a lo contrario. Su artículo 6 excluye las actuaciones puntuales y el artículo 10 incide en la vigilancia continua y evaluación permanente de los activos para detectar vulnerabilidades. El artículo 8 habla incluso de reducir la superficie de exposición.
Eso es, en esencia, la Gestión Continua de la Exposición a Amenazas. Funciona como un ciclo de cinco fases: delimitar, descubrir, priorizar, validar y movilizar.
Aquí encajan las soluciones de Enthec. Kartos vigila tu empresa desde fuera del perímetro. Rastrea la web, la deep web y la dark web en busca de información filtrada y vulnerabilidades expuestas, lo mismo que vería un atacante. Qondar aplica la misma lógica a las personas: qué datos suyos circulan y qué riesgo suponen.
¿Quieres saber qué ve un atacante de tu empresa antes de tu próxima auditoría?
Preguntas frecuentes sobre el Esquema Nacional de Seguridad
¿Es obligatorio el ENS para todas las empresas?
No. Es obligatorio para el sector público y para los proveedores que le prestan servicios cuando el contrato lo exige. Si no trabajas con administraciones, no te obliga, aunque puedes adoptarlo como buena práctica.
¿Qué diferencia hay entre declaración y certificación de conformidad?
La declaración es una autoevaluación y sirve para sistemas de categoría básica. La certificación exige una auditoría externa y es obligatoria en las categorías media y alta.
¿Cada cuánto hay que auditar un sistema?
Como mínimo cada dos años. Si el sistema cambia de forma sustancial, hace falta además una auditoría extraordinaria.
¿Cumplir el ENS equivale a cumplir el RGPD?
No. El ENS protege los sistemas y el RGPD protege los datos personales. Si tu sistema trata datos personales, se aplican los dos y prevalecen las medidas más exigentes que salgan del análisis de riesgos.
¿Qué pasa si no cumplo el ENS?
Lo más probable es que quedes fuera de la licitación o pierdas el contrato, porque el pliego exige la conformidad. Si además hay una brecha con datos personales, se aplica el RGPD. Consulta tu caso con un asesor.
Importancia de la privacidad personal en la era digital
La privacidad personal en la era digital es un aspecto crítico que requiere atención constante y medidas proactivas por parte de las personas que tienen algún tipo de actividad, de activo o de información online.
¿Qué es la privacidad personal?
La privacidad personal es la capacidad de una persona para controlar qué información propia se comparte, con quién y en qué condiciones. En 2026, con la vida cotidiana volcada en redes sociales, banca online y servicios en la nube, proteger la privacidad personal es una condición para evitar el fraude, la suplantación de identidad y el uso indebido de los datos.
En un mundo donde la tecnología y la conectividad están omnipresentes, mantener la privacidad personal se ha convertido en un desafío cada vez mayor. La privacidad no es solo una cuestión de mantener la información en un lugar protegido, sino de asegurar que cada persona tenga el derecho de decidir cómo se utiliza su información y quién tiene acceso a ella.
Las legislaciones nacionales e internacionales protegen el derecho a la privacidad personal de los individuos, poniendo el foco de forma especial en la privacidad personal online. Estas regulaciones son la base del derecho a la privacidad personal, pero también de la responsabilidad de cada uno de velar por la privacidad propia y de ejercer y exigir las acciones necesarias para protegerla hasta el nivel que cada uno considere.
¿Qué diferencia hay entre privacidad personal y privacidad digital?
La privacidad personal es el concepto amplio, el derecho a decidir qué se sabe de ti, dentro y fuera de internet. La privacidad digital es su aplicación al entorno online, es decir, qué rastro dejas en redes sociales, qué datos recogen las aplicaciones que usas y qué pueden inferir de ti los algoritmos que los procesan.
En la práctica, ambas van de la mano. Una filtración de datos, un perfil falso en redes sociales o un algoritmo de inteligencia artificial que cruza información sin tu consentimiento afectan primero a tu privacidad digital, pero terminan comprometiendo tu privacidad personal en el sentido más amplio, afectando a tu reputación, tu patrimonio y tu tranquilidad.
¿Cuáles son las características de la privacidad personal digital?
La privacidad personal digital se caracteriza por varios elementos clave que deben formalizarse de manera conjunta para garantizarla en los términos que marca la ley.
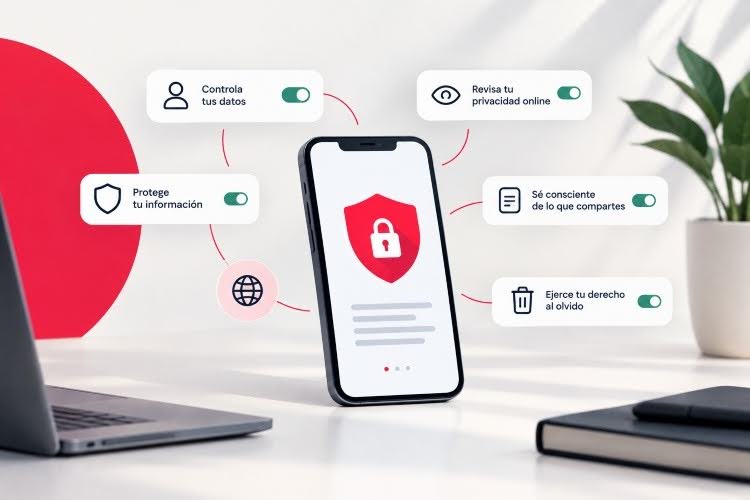
- Control de los datos. Las personas deben tener la capacidad de controlar qué información se recopila, cómo se utiliza y con quién se comparte. Esto incluye tener acceso a sus propios datos y la capacidad de corregir información inexacta o eliminar la que no se desea compartir.
- Transparencia. Las organizaciones que recopilan datos deben ser transparentes sobre sus prácticas. Esto implica informar claramente a los usuarios sobre qué datos se están recopilando, con qué propósito y cómo serán protegidos.
- Seguridad de la información. La protección de los datos personales es fundamental para evitar el acceso no autorizado, el robo de identidad y otras formas de abuso. Las medidas de seguridad adecuadas, como la encriptación y el uso de contraseñas seguras, son esenciales y han de estar garantizadas.
- Consentimiento informado. Antes de que se recopilen o compartan los datos personales, se debe obtener el consentimiento explícito del individuo. Este consentimiento debe ser informado, lo que significa que la persona debe comprender claramente para qué se utilizarán sus datos y qué implicaciones respecto a su privacidad personal tiene su consentimiento.
- Derecho al olvido. En algunos casos, las personas deben tener el derecho a que sus datos sean eliminados de las bases de datos y sistemas donde ya no son necesarios o donde se ha retirado el consentimiento.
Preocupaciones y delitos contra la privacidad de la información personal en la era digital
La era digital ha traído consigo una serie de preocupaciones y delitos que afectan la privacidad de la información personal. Algunos de los principales problemas a los que hay que hacer frente son:
Algoritmos de inteligencia artificial
Los algoritmos de inteligencia artificial (IA) analizan grandes volúmenes de datos para identificar amenazas y tomar decisiones. Si bien esta capacidad es beneficiosa en muchos aspectos, también plantea riesgos para la privacidad. Los algoritmos pueden recopilar y analizar datos personales sin el conocimiento o el consentimiento del usuario, lo que puede llevar a la discriminación, la pérdida de privacidad y el uso indebido de la información.
Puedes profundizar en esta amenaza en los riesgos de la IA para las personas.
Vigilancia masiva de la privacidad
La vigilancia masiva se refiere a la recopilación y monitoreo extensivo de datos sobre individuos o grupos por parte de gobiernos, corporaciones u otras entidades. Esta vigilancia puede incluir la recopilación de datos de telecomunicaciones, redes sociales, cámaras de seguridad y más.
La vigilancia masiva es susceptible de invadir la privacidad de las personas y socavar la confianza en las instituciones que recopilan y utilizan estos datos.
Suplantación de identidad
La suplantación ocurre cuando alguien utiliza datos robados como el nombre, DNI, correo, imágenes o incluso la voz, para hacerse pasar por otra persona. En 2026, esta amenaza se ha ampliado con los deepfakes, capaces de clonar voz e imagen con un solo audio o foto de origen, y con el SIM swapping, que secuestra la línea telefónica para saltarse la verificación en dos pasos.
Estafas y fraudes
Las estafas y fraudes online son una amenaza constante para la privacidad personal. Los ciberdelincuentes utilizan diversas tácticas para engañar a las personas y obtener acceso a sus datos personales y financieros. Estas tácticas incluyen el phishing, el vishing (estafas por teléfono) y el smishing (estafas por mensajes de texto).
Delitos de odio
Los delitos de odio en el entorno digital incluyen el acoso, amenazas y difamación dirigidos a individuos o grupos basados en características como raza, religión, género, orientación sexual o discapacidad. Estos delitos no solo violan la privacidad de las víctimas, sino que también tienen un impacto significativo en su bienestar emocional y psicológico.
Delitos contra la intimidad
Los delitos contra la intimidad incluyen la divulgación no autorizada de información personal, como datos, imágenes o videos íntimos, sin el consentimiento de la persona afectada. Puede ocurrir a través de hackeos, personas con ánimo vengativo o incluso empleados deshonestos con acceso a datos personales. Las consecuencias suelen ser devastadoras, afectando la reputación, las relaciones personales y la salud mental de la víctima.
Cómo proteger la privacidad personal
Proteger la privacidad personal online requiere la toma de conciencia de la necesidad y un enfoque proactivo. Algunas medidas efectivas para poner en marcha dicha protección son:
- Educación y concienciación. Mantenerse informado y actualizado sobre las amenazas a la privacidad y las mejores prácticas para proteger la información personal es el primer paso para saber qué herramientas y rutinas de protección hay que adoptar.
- Uso de herramientas de privacidad. Utilizar herramientas de privacidad, como navegadores seguros, VPNs (Redes Privadas Virtuales) y software de encriptación, diseñadas para proteger los datos online, ayuda a mantener privadas las comunicaciones y actividades en línea.
- Configuración de privacidad en redes sociales. Es recomendable ajustar las configuraciones de privacidad en todas las cuentas de redes sociales para limitar quién puede ver y acceder a la información personal, además de revisar y actualizar dichas configuraciones regularmente. Ser consciente del alcance real que buscamos o pretendemos y la naturaleza de la cuenta (cuenta profesional versus cuenta personal) y ajustar la información volcada y la privacidad a los mismos.
- Contraseñas seguras y autenticación multifactor. Resulta imprescindible utilizar contraseñas fuertes y únicas para cada una de las cuentas online, aunque a veces sea una práctica incómoda. Además, se debe habilitar la autenticación multifactor siempre que sea posible. Esto añade una capa adicional de seguridad al requerir una segunda forma de verificación, además de la contraseña.
- Revisión de permisos de aplicaciones. Antes de instalar una aplicación, se debe revisar con atención los permisos que solicita y asegurarse de que son necesarios para su funcionamiento. Con esta información, hay que limitar el acceso de las aplicaciones a la información personal tanto como sea posible.
- Monitorización de actividades sospechosas. Es recomendable tener configuradas alertas para las actividades, usuales o no, en las cuentas financieras y otros servicios importantes. Además, en el caso de personas de relevancia social o económica, con gran cantidad de datos muy sensibles volcados en la red es aconsejable utilizar soluciones de monitorización de la información personal online y los activos digitales para detectar posibles amenazas a la privacidad que impliquen el uso delictivo de los mismos.
- Estar alerta con los correos y mensajes y enlaces sospechosos. No se debe nunca abrir correos ni mensajes de remitentes desconocidos ni hacer clic en enlaces de los que no se esté seguro de su veracidad al 100%. Los ciberdelincuentes utilizan técnicas de phishing para engañar a las personas y robar su información personal.
- Derecho al olvido. Si en algún momento se considera que una empresa no ha de tener más los datos personales, se puede y debe solicitar que los eliminen. Una gran cantidad de legislaciones, como el GDPR en Europa, otorgan este derecho a las personas.
Qondar: la plataforma de Enthec que te ayuda a proteger tu privacidad personal
Qondar es la innovadora solución desarrollada por Enthec para dar respuesta a la creciente necesidad de protección online de la privacidad personal individual. Nuestra plataforma monitoriza de forma continua y automatizada la información sensible y los activos digitales de las personas para proteger la privacidad personal y prevenir el uso delictivo o dañino de estos.
Gracias a esta solución, la persona protegida recibe alertas en tiempo real de filtraciones y exposiciones públicas de sus datos sensibles, para que pueda remediarlas y evitar que sean utilizadas de forma delictiva en su contra.
Contacta con nosotros para saber más sobre cómo puede Qondar ayudarte a proteger tu privacidad personal o la de las personas relevantes de tu organización.
Preguntas frecuentes sobre la privacidad personal
¿Qué es la privacidad personal?
Es el derecho de una persona a controlar qué información sobre su vida se comparte, con quién y en qué condiciones, tanto dentro como fuera de internet.
¿Es lo mismo privacidad personal que protección de datos?
No exactamente. La protección de datos es el marco legal (en Europa, el RGPD) que regula cómo se recopilan y tratan los datos personales. La privacidad personal es el derecho más amplio que ese marco legal protege.
¿Qué diferencia hay entre privacidad personal y privacidad digital?
La privacidad personal es el concepto general; la privacidad digital es su versión aplicada al entorno online, es decir, redes sociales, apps y algoritmos que procesan tus datos.
¿Cómo puedo proteger mi privacidad personal en internet?
Ajustando la configuración de privacidad en redes sociales, usando contraseñas únicas con autenticación multifactor, revisando los permisos de las apps y, si tu exposición pública es alta, apoyándote en una herramienta de monitorización continua como Qondar.
¿Qué es el derecho al olvido?
Es el derecho, recogido por el RGPD, a solicitar que una organización elimine tus datos personales cuando ya no son necesarios para la finalidad con la que se recopilaron o cuando retiras tu consentimiento.
Deepfakes: qué es, significado y cómo detectarlos en la actualidad
Los deepfakes son uno de los fenómenos más disruptivos que ha generado la inteligencia artificial en los últimos años. Entender qué es un deepfake, cómo funciona y cómo detectarlo ya no es una cuestión técnica reservada a expertos: es una habilidad de supervivencia digital para cualquier persona o empresa que opere en entornos conectados.
En esta guía actualizada a 2026 encontrarás la definición completa del deepfake significado, los tipos que existen, deepfakes ejemplos reales y las herramientas más eficaces para detectarlos antes de que causen daño.
¿Qué es deepfakes?
El término “deepfake” surge de la combinación de dos palabras: “deep learning” (aprendizaje profundo) y “fake” (falso). Se trata de contenido multimedia manipulado utilizando algoritmos de inteligencia artificial, específicamente redes neuronales profundas, para crear una versión altamente realista de algo que no ocurrió en realidad.
En otras palabras, los deepfakes permiten cambiar rostros, voces o incluso movimientos en vídeos y audios, logrando que parezca que una persona dijo o hizo algo que jamás ocurrió. Por ejemplo, puedes ver a una celebridad cantando una canción que nunca interpretó o a un político pronunciando un discurso falso.
¿Cómo funcionan los deepfakes?
Los deep fake IA se generan mediante tecnologías avanzadas de aprendizaje profundo. Esto implica entrenar a la IA con grandes cantidades de datos: imágenes, vídeos y audios de una persona para que la máquina aprenda a replicar sus gestos, tono de voz y expresiones faciales.
Este proceso utiliza técnicas como las GANs (Generative Adversarial Networks), que enfrentan dos redes neuronales entre sí:una genera contenido falso y la otra evalúa su autenticidad, mejorando el resultado con cada iteración.
La facilidad con la que se pueden crear estas imágenes falsas ha aumentado gracias a herramientas accesibles en internet. Antes, crear un deepfake requería conocimientos avanzados de programación y equipos costosos, pero hoy cualquiera con acceso a ciertas aplicaciones puede generar un vídeo manipulado.
¿Cómo funciona la deep fake IA?
La deep fake IA se basa en dos tecnologías principales que trabajan en paralelo:
GANs: Generative Adversarial Networks
El mecanismo más extendido para crear deepfakes son las redes generativas antagónicas (GANs). Funcionan enfrentando dos redes neuronales entre sí, una genera el contenido falso y la otra lo evalúa hasta que el resultado supera la detección. Cada iteración mejora la calidad del engaño.
Diffusion Models: la nueva generación
Desde 2023, los modelos de difusión (como los que alimentan Stable Diffusion o Midjourney) han desplazado parcialmente a las GANs en la generación de imágenes estáticas. Son más estables en el entrenamiento y producen resultados de mayor resolución. En 2025-2026, modelos multimodales como Sora (OpenAI) o VideoPoet (Google) han llevado esta tecnología a la síntesis de vídeo completo.
¿Cuántos datos necesita un deepfake para funcionar?
En 2020, crear un deepfake convincente requería entre 50.000 y 100.000 imágenes de la persona objetivo. En 2026, con los modelos más recientes, basta con una sola fotografía de alta resolución para generar un vídeo animado creíble. Esto ha democratizado y multiplicado exponencialmente el riesgo.
¿Por qué son peligrosos los deepfakes?
Ahora que conoces qué son los deepfakes y su funcionamiento, debemos destacar que aunque esta tecnología tiene aplicaciones positivas, como en la industria del entretenimiento, la educación o el marketing, su lado oscuro es innegable. Los deepfakes se han utilizado para difundir noticias falsas, suplantar identidades y hasta para extorsionar a personas.
Impacto en la sociedad
- Difusión de desinformación. Los deepfakes se han convertido en herramientas perfectas para campañas de desinformación. Manipular un vídeo para hacer creer a alguien que algo falso es verdadero puede tener consecuencias graves, especialmente en tiempos electorales o durante crisis sociales.
- Daño a la reputación. Una imagen o vídeo falso puede arruinar la reputación de una persona pública o de cualquier individuo, afectando su vida personal y profesional.
- Ciberacoso y fraude. Los deepfakes se han utilizado para crear contenidos no consensuados o para engañar a personas en actividades fraudulentas.
Amenazas críticas de los deepfakes
El riesgo de los deepfakes no es solo tecnológico, es económico, reputacional y social. Estas son las amenazas más críticas identificadas en 2026:
Fraude financiero y Business Email Compromise (BEC)
Los deepfakes de audio y vídeo se han convertido en el vector más sofisticado de los ataques BEC de nueva generación. Un atacante puede clonar la voz del CEO o simular una videollamada corporativa para autorizar transferencias fraudulentas. El FBI y Europol reportan que este tipo de fraude ha crecido un 200% entre 2023 y 2025, aunque las cifras exactas varían según la fuente consultada.
Desinformación y daño reputacional
Un deepfake puede destruir en minutos la reputación de una persona o empresa. El contenido se viraliza antes de que pueda ser desmentido. Para las empresas, el daño reputacional derivado de un deepfake puede equivaler a meses de trabajo de relaciones públicas.
Suplantación de identidad en autenticación
Los sistemas de verificación facial utilizados en banca, seguros o acceso a plataformas corporativas son vulnerables a deepfakes de alta calidad.
Impacto en la seguridad de las personas
A nivel individual, los deepfakes se utilizan para el ciberacoso, la extorsión sexual (sextortion) y la suplantación de identidad. Plataformas como Qondar permiten a los ciudadanos monitorizar si su imagen o identidad digital está siendo utilizada sin consentimiento.
Los 6 pasos para detectar un deepfake
Aunque cada vez son más realistas, los deepfakes no son infalibles. Existen algunos trucos para identificar estas imágenes falsas y protegerte del engaño.
- Observa los detalles del rostro: los deepfakes suelen fallar en aspectos sutiles, como el parpadeo de los ojos, la sincronización de labios o el movimiento natural de las cejas. Si un vídeo parece extraño, presta atención a estos detalles.
- Analiza el audio: en los audios manipulados, la entonación y el ritmo del habla pueden sonar mecánicos o poco naturales. Escucha cuidadosamente si algo no encaja.
- Busca inconsistencias en la iluminación: los errores en las sombras o reflejos suelen ser comunes en los deepfakes. Si la iluminación del rostro no coincide con el entorno, es probable que sea falso.
- Usa herramientas especializadas: actualmente, existen plataformas diseñadas para analizar si un vídeo o una imagen han sido manipulados. Herramientas de ciberseguridad como Deepware Scanner o InVID pueden ayudarte a verificar la autenticidad del contenido.
- Confía en fuentes oficiales: antes de creer en un contenido dudoso, verifica la información con fuentes confiables. En muchos casos, los deepfakes se diseñan para manipular emocionalmente y provocar reacciones inmediatas.
- Utiliza herramientas especializadas de detección: Existen detectores de deepfake basados en IA que analizan las huellas digitales dejadas por los modelos generativos. Estas herramientas se enmarcan dentro de lo que las empresas de ciberseguridad denominan herramientas de ciberseguridad de nueva generación orientadas a la detección de contenido sintético.
¿Qué hacer si encuentras un deepfake?
Si sospechas que has encontrado un deepfake o que eres víctima de uno, actúa siguiendo estos pasos:
- No lo compartas: difundir contenido falso, incluso con intención de denunciarlo, amplifica su alcance.
- Documenta la evidencia: descarga el contenido, guarda la URL y anota la fecha y el contexto antes de que sea eliminado.
- Denuncia en la plataforma: todas las redes sociales principales tienen mecanismos de reporte para contenido sintético manipulado. Úsalos.
- Notifica al afectado: si el deepfake suplanta a una persona conocida, informa directamente a esa persona para que pueda tomar medidas legales.
- Contacta con INCIBE: el Instituto Nacional de Ciberseguridad de España ofrece asistencia a ciudadanos y empresas afectadas por incidentes de seguridad digital, incluyendo deepfakes.
En el contexto empresarial, los deepfakes son un vector de ataque que debe contemplarse dentro de la estrategia de seguridad del correo electrónico y las políticas de verificación de identidad.
Deep fake IA y regulación en 2026: qué cambia
El AI Act de la Unión Europea, en vigor desde agosto de 2026, establece obligaciones específicas para los proveedores de sistemas de IA generativa. Entre ellas, la obligación de etiquetar los contenidos sintéticos con marcas de agua digitales detectables (watermarking). Esta medida, aunque relevante, no soluciona el problema de los deepfakes creados con herramientas fuera del control regulatorio europeo.
En España, el RGPD y la Ley Orgánica de Protección de Datos ya permiten reclamar ante la AEPD por el uso no consensuado de la imagen de una persona mediante deepfake. Sin embargo, la atribución del deepfake a un autor concreto sigue siendo el principal reto jurídico en 2026.
La convergencia entre deepfakes y otras amenazas como el SIM swapping, el ransomware o la inteligencia artificial en ciberseguridad está creando escenarios de ataque cada vez más complejos que requieren respuestas coordinadas.
¿Cómo podemos ayudarte en Enthec?
En Enthec, somos conscientes de los desafíos que los deepfakes representan para los individuos. Por eso, ponemos a tu disposición soluciones de cibervigilancia para personas que detectan y previenen manipulaciones digitales.
El impacto de los deepfakes es real, pero con las soluciones adecuadas, puedes estar un paso adelante. Contacta con nosotros y protege lo que más importa: tu credibilidad y seguridad.
En un mundo donde hacer creer a alguien que algo falso es verdadero se ha vuelto tan sencillo, la prevención y el conocimiento son tus mejores aliados. No permitas que los deepfakes te engañen: identifica, protege y actúa. Confía en Enthec para mantenerte a salvo en el entorno digital.
Preguntas frecuentes sobre deepfakes
¿Cuál es el significado de deepfakes exacto?
El significado de deepfake proviene de la combinación de "deep learning" (aprendizaje profundo) y "fake" (falso). Se refiere a cualquier contenido multimedia generado o manipulado mediante inteligencia artificial para suplantar la apariencia o la voz de una persona real sin su consentimiento.
¿Se puede hacer un deepfake de cualquier persona?
Técnicamente, sí. En 2026, con tan solo una fotografía de calidad es posible generar un vídeo animado convincente. Por eso es importante limitar la exposición pública de imágenes en alta resolución y activar protocolos de monitorización de identidad digital.
¿Son ilegales los deepfakes en España?
El uso de deepfakes sin consentimiento puede ser sancionable bajo el RGPD, la Ley Orgánica de Protección de Datos y, en casos de acoso o extorsión, el Código Penal español. El AI Act europeo, vigente desde 2026, añade obligaciones adicionales para los creadores de contenido sintético en el ámbito de la IA generativa.
¿Qué diferencia hay entre un deepfake y un shallowfake?
Un deepfake utiliza inteligencia artificial y redes neuronales para generar contenido sintético de alta complejidad. Un shallowfake, en cambio, es una manipulación más sencilla, como ralentizar un vídeo, recortar contexto o editar subtítulos, que no requiere IA pero puede ser igualmente engañosa.
¿Cómo sé si un vídeo de una videollamada es un deepfake?
En una videollamada en tiempo real, observa aspectos importantes como la calidad del vídeo (los deepfakes en vivo suelen tener más latencia o resolución irregular), los movimientos de la cabeza en ángulos extremos (que los modelos actuales distorsionan), y la naturalidad de las expresiones faciales. En entornos corporativos críticos, establece siempre una palabra de verificación acordada previamente con tu interlocutor.
¿Los deepfakes pueden afectar a empresas además de a personas?
Sí, y con consecuencias económicas graves. Los deepfakes de directivos, empleados o representantes de marca son un vector creciente de fraude corporativo. La cibervigilancia corporativa es la primera línea de defensa para detectar este tipo de amenazas antes de que se materialicen.