
La inteligencia de amenazas consiste en recopilar datos sobre ciberdelincuentes, filtraciones y vulnerabilidades, analizarlos y convertirlos en decisiones. Funciona en tiempo real, y te avisa de que tus credenciales están a la venta en un foro antes de que alguien pueda usarlas.
En este artículo descubrirás por qué la velocidad es muy relevante, cómo identificar y mitigar riesgos con un enfoque continuo, qué aporta la IA y qué debe ofrecerte una buena plataforma de inteligencia de amenazas.
¿Qué es la inteligencia de amenazas y para qué sirve?
También se la conoce como CTI, por sus siglas en inglés (Cyber Threat Intelligence). Es información ya analizada sobre quién puede atacarte, cómo y con qué medios. No es una lista de alertas, es todo un contexto global para decidir en qué áreas te centrarás primero.
La mayoría de las herramientas de seguridad actúan dentro de tu red, cuando el ataque ya ha empezado. La inteligencia de amenazas trabaja en el exterior, a través de foros, mercados y filtraciones donde se prepara el ataque. Por eso permite actuar antes y no solo responder.
¿Por qué hay que actuar en tiempo real?
Porque los atacantes se mueven más rápido que la mayoría de los equipos de seguridad. Según el informe DBIR 2026 de Verizon, la explotación de vulnerabilidades ya es la primera vía de entrada. Supone un 31% de las brechas. Además, los atacantes emplean IA generativa en varias fases del ataque, desde el reconocimiento hasta el lanzamiento del malware.
Actuar demasiado tarde puede tener un precio muy alto. Según el informe Cost of a Data Breach 2026 de IBM, una filtración tarda de media 247 días en identificarse y contenerse. Su coste medio global es de 4,99 millones de dólares, un 12% más que el año pasado.
¿Cómo identificar y mitigar riesgos con un enfoque CTEM?
La respuesta corta, con un ciclo continuo en lugar de auditorías de ciberseguridad puntuales. Eso propone el CTEM, siglas de Continuous Threat Exposure Management. Gartner presentó este marco en 2022, con cinco fases.
| Fase | Qué haces | Ejemplo |
| Delimitación del alcance | Decidir qué activos importan | Dominios, marcas y directivos |
| Detección | Localizar lo que está expuesto | Credenciales filtradas o subdominios olvidados |
| Priorización | Ordenar por riesgo real | La clave de un administrador pesa más que un correo del equipo de marketing |
| Validación | Comprobar si se puede explotar de forma maliciosa | ¿Sigue activa la credencial filtrada? |
| Movilización | Asignar y corregir | Cambio de contraseñas y cierre de accesos |
Kartos y Qondar, las soluciones de cibervigilancia de Enthec, siguen esta lógica. Kartos vigila de forma continua la superficie de exposición de una empresa. Qondar hace lo mismo con la seguridad de las personas.
¿Cómo ayuda la IA a la inteligencia de amenazas?
La IA permite revisar miles de fuentes, en varios idiomas y con imágenes incluidas, algo que ningún analista puede hacer a mano. Pero también se lo ha puesto más fácil a los atacantes, que aprovechan todo su potencial para encontrar los huecos por donde colarse. Por eso la ciberinteligencia necesita a la IA de su lado.
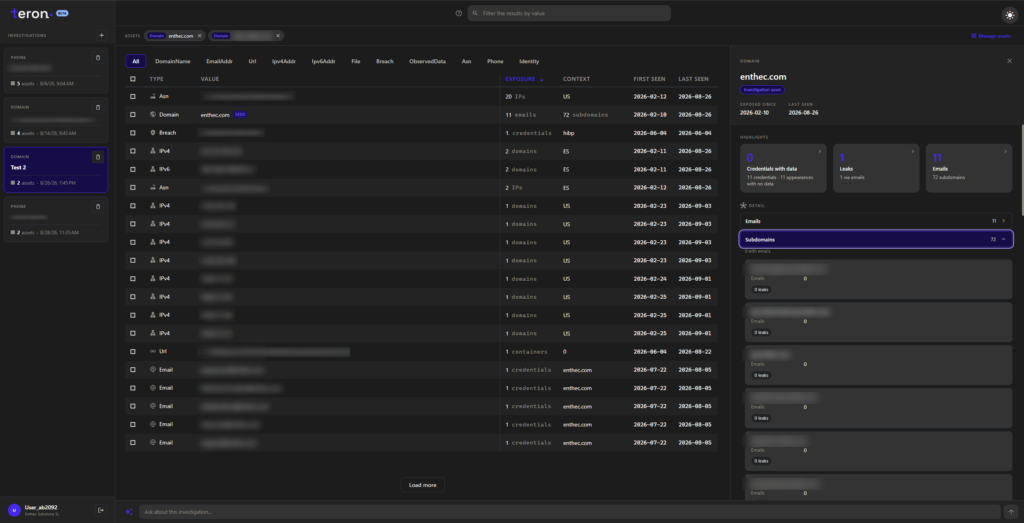
Aquí encaja Teron, el módulo de investigación de la plataforma de Enthec. Es un buscador de amenazas emergentes, activos comprometidos y adversarios con análisis de IA. Teron procesa y prioriza cientos de miles de registros al día, de una manera práctica:
- Rastrea foros de ciberdelincuentes, redes peer-to-peer, bases de datos filtradas, canales de mensajería y mercados de acceso inicial.
- Enriquece cada hallazgo con su origen, su riesgo y sus conexiones con otras campañas.
- Analiza imágenes para detectar logotipos, textos y credenciales expuestas en capturas, en cualquier idioma.
- Guarda cada investigación como un expediente que el equipo retoma y comparte.
Si Kartos y Qondar te dicen qué se está exponiendo, Teron te deja tirar del hilo, para, por ejemplo, llegar desde una credencial filtrada hasta quien la vende. Además, es tecnología 100% europea y está auditada por AENOR (ISO 27001 y ENS nivel alto).
Plataforma de inteligencia de amenazas: ¿qué debe tener?
Una buena plataforma te da contexto accionable, no solo datos, y se nota en el día a día del equipo. Antes de contratar una, comprueba cinco aspectos:
- Cubre el entorno criminal real, no solo fuentes públicas.
- Entrega cada dato con su origen, su riesgo y sus relaciones.
- Usa estándares como STIX para integrarse con tus herramientas.
- Permite guardar y compartir investigaciones.
- Cumple la normativa europea y se puede auditar.
Desconfía de las plataformas que te indican miles de indicadores sin contexto. Eso es ruido bien presentado, y tu equipo acabará ignorándolo. Es mejor recibir cinco avisos con contexto que quinientos sin él.
¿Quieres saber qué se dice ya de tu empresa en esos foros? Puedes poner a prueba tu compañía con Teron o pedir una demo de Kartos.
Preguntas frecuentes
¿Qué diferencia hay entre inteligencia de amenazas y un antivirus?
El antivirus bloquea amenazas conocidas dentro de tus equipos. La ciberinteligencia mira fuera de tu red, donde se prepara el ataque, y te avisa de credenciales filtradas, campañas o accesos a la venta. Son capas distintas y se complementan, así que no conviene sustituir una por otra.
¿Necesita una pyme inteligencia ante amenazas?
Sí, aunque a otra escala. Los atacantes buscan lo fácil, no lo grande, y una credencial filtrada sirve igual contra una pyme que contra una multinacional. Una herramienta de vigilancia continua basta para empezar, sin montar un equipo propio de analistas ni dedicar semanas a configurarla.
¿En qué se diferencia el CTEM de un escáner de vulnerabilidades?
El escáner revisa tus sistemas cada cierto tiempo. El CTEM es un ciclo continuo que descubre, prioriza y valida lo expuesto. Incluye credenciales filtradas y activos que ni sabías que tenías, y lo conecta con quien debe corregirlo.
¿Qué diferencia hay entre Kartos, Qondar y Teron?
Kartos vigila la exposición de las empresas y Qondar la de las personas, ambos de forma continua. Teron es el módulo de investigación, parte de un dato concreto y profundiza. Los tres comparten plataforma y sesión.
